TLS и SSL: Необходимый минимум знаний. Что такое SSL сертификат и в чем его опасность Что защищает ssl
HTTPS — что за зверь?
Если вы уже сталкивались с созданием собственного сайта, то наверняка краем уха слышали бессвязный набор фраз «сертификат ssl https что это». В статье мы расскажем, что, как и почему. И эти слова перестанут быть для вас пустым звуком.
Невероятно, но факт: любое действие в Интернете — это обмен данными. Когда вы открываете любимый сайт, ищете видеоролик на «YouTube» или загружаете картинку в инстаграм, ваш поисковый браузер и сервер обмениваются информацией. Каждый вбитый в поисковую строку запрос проходит путь от вас (пользователя) к серверу и обратно. Такая коммуникация возможна благодаря работе протокола HTTP . Он был изобретён ещё в начале 90-х. Всем HTTP хорош, кроме одного: не шифрует данные. Следовательно, их без труда может перехватить третья сторона, личная информация (пароль, номер банковской карты, реквизиты, паспортные данные) может быть украдена злоумышленниками.
В современном мире защита данных имеет принципиальное значение. Поэтому внедрили HTTPS, который расшифровывается как протокол безопасного соединения. Принципом работы защищённого протокола HTTPS является обмен ключами шифрования. Прежде чем ответить на запрос от браузера, сервер предъявляет ключ — SSL-сертификат. Браузер проверяет подлинность ключа в Центре сертификации. Если ключ «подошёл», браузер и сервер доверяют друг другу и договариваются о разовом шифре. Так происходит каждую сессию, то есть каждый раз при обмене запросами и ответами. Вот таким хитрым способом и обеспечивается сохранность данных и конфиденциальность при обмене информацией.
Зачем нужен SSL-сертификат?
Чтобы сайт стал работать по протоколу безопасного соединения HТТPS, нужен SSL-сертификат. Это виртуальный документ, который содержит данные об организации, её владельце и подтверждает их существование. SSL позволяет узнать сервер и подтвердить безопасность сайта.
Использование SSL-сертификата гарантирует:
- Подлинность ресурса, к которому обращается пользователь. Это повышает у посетителей уровень доверия.
- Целостность передаваемой информации. При транспортировке от сервера к браузеру данные не изменятся и не потеряются.
- Конфиденциальность . 256-разрядное шифрование исключает доступ злоумышленников к информации.
Что дает SSL-сертификат для сайта кроме защиты данных? Он также помогает в SEO-продвижении проекта — позволяет занять более высокую позицию в поисковой выдаче. Поисковые системы (Google, Яндекс и пр.) дорожат доверием аудитории и выше ранжируют сайты, которые работают через безопасное соединение.
HTTP или HTTPS? Вот в чём вопрос!
Защита сайта протоколом HTTPS уже давно не просто признак хорошего тона, а необходимость. Несмотря на то, что некоторые сайты ещё работают по HTTP-соединению, очень скоро HTTPS станет обязательным требованием «экологии» Интернета.
Решать, конечно, вам. Но имейте в виду, что с июля 2018 года Google считает небезопасным каждый веб-сайт, не использующий протокол HTTPS. Также WordPress и другие популярные CMS заявили, что некоторые функции теперь будут доступны только для веб-сайтов с протоколом HTTPS.
У меня до сих пор HTTP, что делать?
Если ваш сайт обслуживается на хостинге сайт, достаточно заказать SSL-сертификат и перейти с HTTP протокола на HTTPS. Полный цикл:
Готово. Теперь ваш сайт будет работать по HTTPS.
Сделать хороший сайт непросто, продающий - и того сложнее.
Нужно думать над позиционированием, писать статьи, подбирать иллюстрации.
Это крупные и важные задачи.
Но есть в работе над сайтом мелочи.
Они кажутся формальностью, и отвлекаться на них не хочется.
Забудет о них владелец сайта, а потом это выходит боком.
Одна из таких мелочей - SSL-сертификат.
Казалось бы, зачем он. Говорят, для защиты, но кому нужен мой сайт, брать-то там еще нечего. Так ведь?
Так, да не так. SSL-сертификат нужен для перевода сайта на защищенное соединение (HTTPS).
А оно действительно снижает риск самых разных видов мошенничества в сети.
Именно поэтому все больше сайтов переходят на него.
В России кампанию поддерживает Яндекс: HTTPS как знак качества сайта .
В связи с этим возникает еще два основания для перехода на безопасное соединение.
SSL заслуживает доверия пользователей
Чтобы склонить веб-мастеров использовать безопасный протокол, Яндекс и Google встраивают особые уведомления в свои браузеры.
Если SSL не установлен, и при этом сайт собирает чувствительные данные, браузеры заблокируют доступ к нему.
Пользователи уходят, когда видят эти уведомления.
Так отсутствие SSL снижает посещаемость и заработок с сайта .
SSL-сертификат приносит преимущества SEO
Поисковики повышают сайты с SSL в поисковой выдаче.
Google считает HTTPS сигналом ранжирования с 2014 года , Яндекс объявил об этом в 2019 году .
Имейте в виду, это только один из многих факторов.
Когда нужен SSL-сертификат
Поговорим о конкретных ситуациях, в которых необходимо безопасное соединение.
Итак, когда нужен SSL-сертификат.
Если сайт собирает данные кредитных карт
Нужно убедиться, что информация, которую Вы собираете от пользователей или покупателей, достаточно защищена, ведь она может быть использована для кражи личных данных или денег.
SSL предотвращает утечку информации.
К тому же люди заботятся о своей безопасности.
Они не станут платить на Вашем сайте или оставлять контакты, если браузер поставит рядом с адресом сайта пометку «Не защищено».
Если Ваш сайт использует формы для сбора логинов и паролей
Для доступа к Вашему сайту посетителям надо оставить логин и пароль?
Если так, Вам нужен SSL-сертификат, чтобы убедиться, что никто не украдет их пароли или не получит доступ к их профилю.
Вам нужно обеспечить эту безопасность, даже если Ваш сайт не содержит чувствительной информации.
Большинство людей используют одинаковые пароли (или вариации одного) для множества сайтов.
Так что если кто-то получит пароли Ваших пользователей, он может взломать их банковский аккаунт или другую платформу.
Если Вы хотите сохранить Ваших пользователей
Ярлык «Не защищено» отпугивает современных интернет-пользователей.
Таким образом, если Вы хотите, чтобы Ваши посетители оставались на Вашем сайте, Вам нужно получить SSL.
Google Ghrome помечает все HTTP-сайты как небезопасные.
Если Вы не хотите помогать мошенникам
Все УЦ должны действовать в соответствии с ними.
Расширенная проверка проводится вручную, поэтому такой SSL стоит дорого.
Цены начинаются от 11500 рублей в год (около 4500 грн).
Проверка организации (Organization Validation, OV).
OV-сертификаты предоставляют следующий уровень доверия.
Он подтверждает права организации на использование доменного имени и ее существование.
Браузеры помечают сайты с OV-сертификатом замком.
Нажав на него, можно увидеть расширенные данные об организации.
Как пример, информационный сайт Сбербанка:
УЦ обычно проверяют заявителей на определенном уровне.
Например, по телефону, обращаясь к третьим лицам или организациям.
OV-сертификат выпускается с частично ручной проверкой, поэтому они стоят дешевле, чем EV.
Цены начинаются от 4500 рублей (около 1700 грн) в год.
Проверка домена (Domain Validation, DV).
Предоставляет нижний уровень доверия.
DV-сертификаты только демонстрируют, что домен принадлежит тому, кто запросил сертификат.
Доступны юридическим и физическим лицам.
Конечные пользователи видят информацию только о шифровании, не об организации.
Вот обычный сайт по продаже штор.
Процесс проверки обычно полностью автоматизирован.
Так, если сертификат покупается для использования на www.mydomain.com, он не может быть использован на mail.mydomain.com или www.otherdomain.com.
Если нужно защитить несколько поддоменов, можно купить Wildcard-сертификат. Он покрывает все поддомены.
Например, Wildcard-сертификат для *.mydomain.com может быть использован для:
- mail.mydomain.com
- www.mydomain.com
- ftp.mydomain.com
- и др.
Он не может быть использован для защиты mydomain.com and myotherdomain.com.
Бесплатные Wildcard-сертификаты выдает Let’s Encrypt.
Чтобы защитить несколько разных доменных имен одним сертификатом, понадобится сертификат с SAN (Subject Alternative Name).
Он позволит защитить четыре дополнительных доменных имени.
Например, Вы можете использовать один сертификат для:
- www.mydomain.com
- www.mydomain.org
- www.mydomain.net
- www.mydomain.co
- www.mydomain.co.uk
Сертификаты с поддержкой разных имен стоят дорого.
Иногда выгоднее купить несколько SSL с поддержкой одного домена.
Какой сертификат выбрать
Если у Вас информационный сайт с поддоменами и Вы не собираете персональные данные - подойдет бесплатный Wildcard-сертификат от Let’s Encrypt.
Если у Вас сайт организации и Вам важно доверие (например, портал инвестиционной компании) - подойдет EV-сертификат.
Если у Вас банк или крупный интернет-магазин с миллионами пользователей - Вам нужен EV-сертификат.
Как получить SSL-сертификат
Процедура несложная, но отнимет пару часов.
Придется разобраться с технической частью самому или обратиться за помощью к профессионалам.
Если решите подключить SSL высокого уровня доверия, то его сначала надо будет купить.
Удостоверяющие центры
Обязательный участник процесса - удостоверяющий центр (или центр сертификации).
Как мы уже упоминали, это организация, которая выпускает и отзывает цифровые сертификаты.
УЦ подписывают SSL-сертификаты корневым сертификатом (CA certificate).
Корневые сертификаты устанавливаются во все популярные браузеры.
Именно поэтому браузеры могут распознать сайт с «хорошим SSL» и поставить рядом с его адресом замочек.
Корневые сертификаты выдают следующие центры сертификации: Comodo , Thawte , Symantec , GeoTrust , RapidSSL и другие.
Особой разницы, в каком из этих УЦ выпускать SSL, нет.
Исключение - Let’s Encrypt. Он выдает бесплатные SSL.
Купить цифровой сертификат
Купить SSL можно не только в центре сертификации.
SSL перепродают хостинг-провайдеры. Например,Ru-Center , Reg.ru , Макхост .
Узнайте, есть ли у Вашего провайдера такая услуга.
Она может стоить дороже, зато сотрудники поддержки помогут установить SSL и настроить HTTPS.
Есть и другие реселлеры и даже агрегаторы SSL. Например, LeaderSSL , FirstSSL , ISPsystem .
Здесь могут быть ниже цены - из-за скидок, которые агрегаторы получают за объем.
Кроме того, они помогают с выпуском SSL с высоким уровнем доверия: при расширенной проверке возникают проблемы, а у агрегаторов больше опыта в их разрешении.
Выберите продавца SSL, исходя из своих предпочтений.
Запросить цифровой сертификат
После оплаты услуги надо отправить запрос на выпуск SSL.
Форма этого запроса и количество вводимых данных будут зависеть от того, какой SSL-сертификат Вы запрашиваете.
Если нужен простой SSL с проверкой домена, то будет достаточно электронной почты на домене.
Если нужен сертификат с проверкой организации, то приготовьтесь указать ее юридическое название, реальные адрес и телефон.
После заполнения данных продавец сгенерирует CSR-запрос и приватный ключ.
После этого останется только дождаться активации сертификата.
Для SSL уровня DV она проходит до двух дней. Сертификаты уровня EV и DV выдают дольше.
Проверка организации, как мы уже упоминали, сопровождается запросом документов и другими действиями.
Установить цифровой сертификат
Когда УЦ закончит проверку, на указанную почту придут данные для установки SSL-сертификата: сам сертификат, корневой сертификат, промежуточный сертификат и приватный ключ.
Теперь все это надо установить на хостинг или сервер, где размещается сайт.
Попросите помочь поддержку продавца или воспользуйтесь инструкциями контрольных панелей: cPanel , Plesk , ISPmanager .
Когда SSL установлен, сайт автоматически начнет работать по HTTPS.
При этом протокол HTTP тоже продолжит работать.
Чтобы перевести все запросы к сайту на безопасное соединение, нужно включить переадресацию.
Сделайте это, следуя инструкциям контрольных панелей.
Если Вам помогали сотрудники провайдера, то они наверняка уже позаботились об этом.
Обратите внимание! При переходе на HTTPS меняется адрес сайта. Поисковики Яндекс и Google рассматривают сайт с новым адресом как новый. Соответственно, они могут понизить сайт в результатах поиска.
Бесплатный сертификат от Let’s Encrypt
Они автоматически запрашивают, устанавливают и обновляют SSL-сертификаты.
Чтобы установить бесплатный SSL, изучите инструкцию на сайте Let’s Encrypt или обратитесь за помощью к своему хостинг-провайдеру.
Запомните
- SSL-сертификат необходим практически каждому сайту.
- Он защищает посетителей, повышает доверие и дает дополнительные очки в SEO.
- Кроме защиты данных у SSL есть еще одна функция - обозначать уровень доверия к владельцу сайта. От уровня доверия зависит вид SSL-сертификата.
- Если уровень доверия не важен, установите бесплатный SSL от Let’s Encrypt.
В утилите sudo, используемой для организации выполнения команд от имени других пользователей, выявлена уязвимость (CVE-2019-18634), которая позволяет повысить свои привилегии в системе. Проблема […]
Выпуск WordPress 5.3 улучшает и расширяет представленный в WordPress 5.0 редактор блоков новым блоком, более интуитивным взаимодействием и улучшенной доступностью. Новые функции в редакторе […]
После девяти месяцев разработки доступен мультимедиа-пакет FFmpeg 4.2, включающий набор приложений и коллекцию библиотек для операций над различными мультимедиа-форматами (запись, преобразование и […]
Linux Mint 19.2 является выпуском с долгосрочной поддержкой, который будет поддерживаться до 2023 года. Он поставляется с обновленным программным обеспечением и содержит доработки и множество новых […]
Представлен релиз дистрибутива Linux Mint 19.2, второго обновления ветки Linux Mint 19.x, формируемой на пакетной базе Ubuntu 18.04 LTS и поддерживаемой до 2023 года. Дистрибутив полностью совместим […]
Доступны новые сервисные релизы BIND, которые содержат исправления ошибок и улучшения функций. Новые выпуски могут быть скачано со страницы загрузок на сайте разработчика: […]
Exim — агент передачи сообщений (MTA), разработанный в Кембриджском университете для использования в системах Unix, подключенных к Интернету. Он находится в свободном доступе в соответствии с […]
После почти двух лет разработки представлен релиз ZFS on Linux 0.8.0, реализации файловой системы ZFS, оформленной в виде модуля для ядра Linux. Работа модуля проверена с ядрами Linux c 2.6.32 по […]
Комитет IETF (Internet Engineering Task Force), занимающийся развитием протоколов и архитектуры интернета, завершил формирование RFC для протокола ACME (Automatic Certificate Management Environment) […]
Некоммерческий удостоверяющий центр Let’s Encrypt, контролируемый сообществом и предоставляющий сертификаты безвозмездно всем желающим, подвёл итоги прошедшего года и рассказал о планах на 2019 год. […]
SSL (Secure Sockets Layer - уровень защищенных сокетов) представляет собой криптографический протокол, который обеспечивает защищенную передачу информации в Интернете.
Чаще всего протокол SSL используется с самым распространенным протоколом передачи гипертекста – http. О наличии защищенного соединения свидетельствует суффикс «s» – протокол будет называться https. Стандартный порт http – 80, а https – 443.
Протокол SSL используется в тех случаях, если нужно обеспечить должный уровень защиты информации, которую пользователь передает серверу. На некоторые сайты, которые работают с электронными деньгами (банки, Интернет-магазины, биржи контента), передаются секретные данные. Кроме пароля, это может быть номер и серия паспорта, номер кредитной карты, пин-код и др. Такая информация предоставляет большой интерес для злоумышленников, поэтому если вы используете для передачи незащищенный протокол http, то ваши данные вполне можно перехватить и использовать в корыстных целях. Для предотвращения перехвата секретных сведений компанией Netscape Communications был создан протокол SSL.
Протокол Secure Sockets Layer позволяет передавать зашифрованную информацию по незасекреченным каналам, обеспечивая надежный обмен между двумя приложениями, работающими удаленно. Протокол состоит из нескольких слоев. Первый слой – это транспортный протокол TCP, обеспечивающий формирование пакета и непосредственную передачу данных по сети. Второй слой – это защитный SSL Record Protocol. При защищенной передаче данных эти два слоя являются обязательными, формируя некое ядро SSL, на которое в дальнейшем накладываются другие слои. Например, это может быть SSL Handshake Protocol, позволяющий устанавливать соответствие между ключами и алгоритмами шифрования. Для усиления защиты передаваемой информации на SSL могут накладываться другие слои.
Для шифрования данных используются криптографические ключи различной степени сложности – 40-, 56- и 128-битные. Показатель количества бит отражает стойкость применяемого шифра, его надежность. Наименее надежными являются 40-битные ключи, так как методом прямого перебора их можно расшифровать в течение 24 часов. В стандартном браузере Internet Explorer по умолчанию используются 40- и 56-битные ключи. Если же информация, передаваемая пользователями, слишком важна, то используется 128-битное шифрование. 128-битные криптографические ключи предусмотрены только для версий, поставляемых в США и Канаду. Для того, чтобы обеспечить надежную защиту, вам следует загрузить дополнительный пакет безопасности - security pack.
Для передачи данных с помощью SSL на сервере необходимо наличие SSL-сертификата, который содержит сведения о владельце ключа, центре сертификации, данные об открытом ключе (назначение, сфера действия и т. д.). Сервер может требовать от пользователя предоставления клиентского сертификата, если это предусматривает используемый способ авторизации пользователя.
При использовании сертификата SSL сервер и клиент обмениваются приветственными сообщениями инициализации, содержащими сведения о версии протокола, идентификаторе сессии, способе шифрования и сжатия. Далее сервер отсылает клиенту сертификат или ключевое сообщение, при необходимости требует клиентский сертификат. После нескольких операций происходит окончательное уточнение алгоритма и ключей, отправка сервером финального сообщения и, наконец, обмен секретными данными. Такой процесс идентификации может занимать немало времени, поэтому при повторном соединении обычно используется идентификатор сессии предыдущего соединения.
Нельзя не отметить независимость протокола от программ и платформ, на которых используется SSL, так как этот протокол работает по принципу переносимости. В приложениях заключается основная угроза безопасности передаваемых данных. Это наличие уязвимостей в браузерах.
Таким образом, в настоящее время протокол SSL получил широкое распространение в сети Интернет, так как он обеспечивает достаточно высокий уровень защиты передаваемой между приложениями информации.
Все сайты по умолчанию используют протокол HTTP для получения и передачи информации. Он применяется для отображения HTML-страниц, тех самых, что видит каждый пользователь, заходя по адресу сайта. Особенность HTTP в том, что он не хранит никакой информации о том, был ли посетитель на сайте раньше или нет. Это ускоряет загрузку сайта, но при этом нет практически никакой безопасности. В результате появился протокол HTTPS — (Secure HyperText Transfer Protocol).
«Безопасный HTTP» специально разработали для обмена конфиденциальной информацией — паролями, персональными данными, банковскими реквизитами. Такие данные необходимо передавать по безопасному каналу, чтобы третьи лица не могли перехватить их или взломать сайт.
Поскольку HTTP и HTTPS очень схожи между собой, пользователь разницу не чувствует. Но HTTPS обладает дополнительным уровнем защиты, используя специальный протокол для шифрования данных — SSL. HTTPS отвечает за то, чтобы данные были переданы в полном объеме, без потерь. SSL-протокол обрабатывает передаваемую информацию и шифрует ее от злоумышленников. Действуя «сообща», HTTPS и SSL надежно защищают данные от взлома и утечки. Google фиксирует это важное отличие от HTTP и проверяет его при отображении сайта в поиске.
Если сайт не защищен SSL-сертификатом, то в строке браузера Google Chrome, рядом с адресом появится отметка «Не защищено». Она предупреждает пользователя, что небезопасно оплачивать услуги на сайте, отправлять персональные данные через формы и даже ставить лайки и делать репосты в соцсетях.
Что хочет Google?
Google заботится о своих пользователях и хочет, чтобы сайты, по которым попадает клиент из поиска, были надежно защищены и безопасны для использования. Для этого поисковик запрашивает у сайта специальный SSL-сертификат. Получить его можно, обратившись в специальные организации, которые выступают в качестве доверительной стороны между клиентом и сайтом. Наличие сертификата серьезно влияет на выдачу сайта в поиске и получить его нужно даже если компания не занимается обработкой персональных данных пользователей.
Если сайт не защищен SSL-сертификатом, то постепенно он начнет терять свои позиции в поиске Google. Отсутствие HTTPS-протокола говорит пользователям и поисковику, что безопасность данных будет под угрозой, а значит, отображать сайт на первых страницах результатов поиска и переходить на него нельзя. Кроме этого, в строке браузера Google Chrome, рядом с адресом появится отметка «Не защищено». Она предупредит пользователя, что небезопасно оплачивать услуги на сайте, отправлять персональные данные через формы и даже ставить лайки и делать репосты в соцсетях.
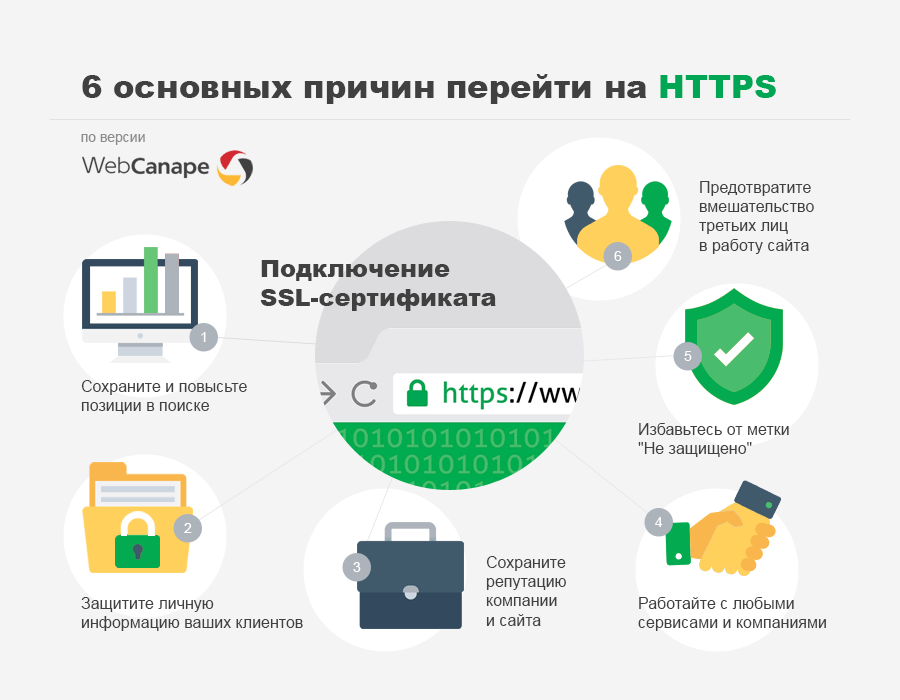
Каким типам сайтов нужен SSL?
- интернет-магазинам;
- сайтам с личным кабинетом;
- сайтам, где есть формы связи, собирающие контакты и т.п;
- а если коротко — всем.
Как отсутствие SSL-сертификата повлияет на сайт?
Очень негативно. Фактически, сертификат сайта — его «паспорт» в интернете. Может ли гражданин полноценно существовать без паспорта?
- Google будет серьезно понижать сайты без SSL-сертификата в своей поисковой выдаче. Каким бы крупным не был сайт, отсутствие безопасной связи с посетителями считается поисковым гигантом серьезным недочетом, из-за которого продвигать сайт в ТОПе нельзя. Он уйдет с первых страниц поиска.
- Ваша компания будет считаться ненадежной. Надпись «Не защищено» заставит потенциальных клиентов с подозрением относиться к вашему бизнесу или проекту и негативно воспринимать просьбу отправить персональные данные через формы обратной связи.
- Все крупные и популярные сервисы отказываются работать с сайтами без HTTPS, к примеру, Яндекс Касса.
- Сайт будет выглядеть подозрительно . Отсутствие защищенного канала для передачи данных не дает гарантии, что сообщение не изменилось в процессе доставки, пользователь настоящий, а общение клиента с менеджером конфиденциально.
- Принесет репутационные потери — небезопасный сайт пользователи оценят как недействительный, а компанию — фиктивной или ненадежной. SSL-сертификат подтверждает, что бизнес легальный, компания действительно существует и корректно взаимодействует с клиентами.
Что делать?
Установить SSL-сертификат.
Клиентам компании WebCanape доступна услуга установка SSL-сертификатов, с помощью которых сохранится репутация компании и сайта.
При заказе нового сайта, оплате доменного имени и хостинга через WebCanape — установка и обслуживание SSL-сертификата в течение первого года — бесплатно.
Как это работает?
SSL-сертификат — специальный протокол связи, проверяющий подлинность и шифрующий данные между пользователем и веб-сайтом. Злоумышленники не взломают и не украдут персональную информацию, платежные сведения и другие данные — расшифровать информацию можно только с помощью специального генерируемого ключа, уникального для каждого пользователя.
Существует три типа сертификатов: «начальный», «бизнес» и «расширенного уровня». Какие они?
- DV-сертификаты (DomainSSL) — доступны частным лицам и организациям, подтверждает права на доменное имя. Самые простые и дешевые.
- OV-сертификаты (OrganizationSSL) — подтверждают существование доменного имени и компании, владеющей сайтом.
- EV-сертификаты (ExtendedSSL) — самый престижный тип сертификатов, вызывающий максимальное доверие пользователей. Адресная строка при открытии сайта с таким сертификатом становится зеленой, подписывается название магазина или организации. Это выделяет компанию на фоне конкурентов, не оставляя тени сомнения в надежности бизнеса.
Обратите внимание на дополнительные опции SSL-сертификатов
Кроме сертификата, есть «печать доверия» или «логотип доверия». Это изображение с логотипом центра сертификации, демонстрирующее факт проверки сайта. Ее ставят вместе с сертификатом, чтобы продемонстрировать, что сайт был проверен и надежно защищен. Существует два вида:
- Статическая печать. Для недорогих сертификатов, отображает информацию сертификационного центра. По клику на картинку открывается сайт центра, где компания проходила проверку.
- Динамическая печать . При наведении открывает окошко с подробностями о компании и SSL-сертификате.
Некоторые сертификаты не просто защищают домен сайта. К примеру:
- WC (WildCard) — защищает домен и поддомены, вплоть до третьего уровня (smolensk.shop.test.ru);
- MD (Multidomain, SAN) — защищает до 100 доменов (shop.ru, domain.ru, smolensk.ru);
- IDN (Internationalized Domain Name) — для корректной защиты национальных доменов, в том числе, кириллических адресов (тест.рф);
- SGC (Server Gated Cryptography) — помогает повысить безопасность клиентов, использующих старые браузеры. Это особенно важно, к примеру, для сайтов госструктур.
С первого взгляда выглядит сложно, поэтому расскажем подробнее, что купить, чтобы все было хорошо.
Алгоритм выбора SSL-сертификата для сайта
Шаг 1. Определите особенности сайта
- Если 1 латинский домен и поддомен www, то выбирайте практически любой сертификат
- Если нужна защита поддоменов, то выбирайте сертификат с пометкой Wildcard
- Если у вас много сайтов и хотите защитить всех одним сертификатом, то правильным выбором станут SAN или Multi-Domain сертификаты
- Если у вас кириллистический домен, то берите IDN-сертификат
- В случае кириллического домена с поддоменами — Wildcard+IDN
Шаг 2. Домен оформлен на физическое или юридическое лицо?
- Домен оформлен на физлицо — можно покупать только DV-сертификат (начального уровня)
- Домен оформлен на юридическое лицо — покупайте любой сертификат
Шаг 3. Насколько крупный сайт?
- Если проект небольшой, а сайт информационный, нужно дешево и просто — выбирайте DV-сертификат, подойдет и для поисковиков, и для безопасного соединения
- В случае интернет-магазина государственного учреждения или корпоративного сайта организации , желательно выбрать SSL-сертификат бизнес-уровня. Он выделит вас среди конкурентов, обезопасит сделки с клиентами и надежно защитит данные
- Крупный интернет-магазин, финансовые организации, корпоративные порталы и десятки конкурентов на рынке? Необходим расширенный SSL-сертификат
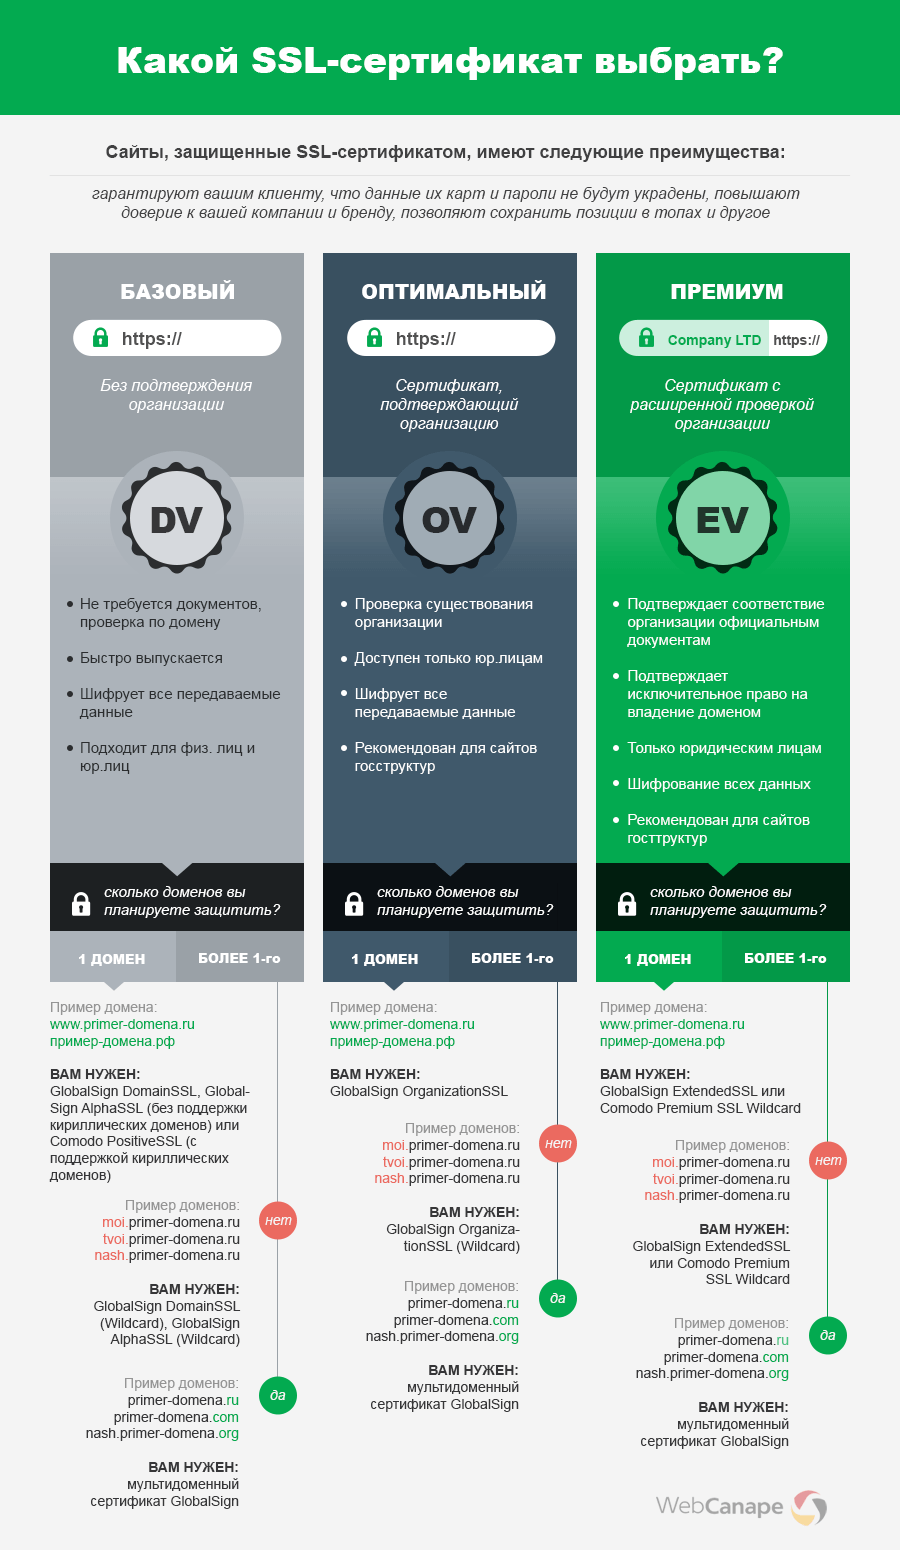
Доступные для покупки сертификаты в WebCanape
- GlobalSign AlphaSSL . Выдается очень быстро, доступен физлицам и организациям, защищает поддомены, но не поддерживает кириллические адреса. Совместим со всеми браузерами и мобильными устройствами, имеет бесплатный значок AlphaSSL. Без технической поддержки. Отличный базовый вариант для простых проектов.
- GlobalSign DomainSSL . Очень популярный в Интернете SSL-сертификат, подтверждающий права на домен. Кроме тех параметров, что уже перечислены в AplhaSSL, содержит имя домена, значок аутентичности, его установка возможна на бесконечное число серверов.
- GlobalSign OrganizationSSL . Доступен только юридическим лицам, поддерживает кириллические адреса и подтверждает как домен, так и легальность компании. Название организации отображается на значке и в сертификате.
- GlobalSign ExtendedSSL. Высочайший класс защиты. При заходе на сайт адресная строка подсвечивается зеленым, отображается название организации. Серьезно повышает доверие клиентов и посетителей сайта, что как следствие — повысит продажи товаров и услуг. Оформляется только на юридическое лицо.
- Comodo PositiveSSL . Один из самых дешевых SSL-сертификатов на рынке, не требует документов о владении доменом, логотип безопасности бесплатен. Поддерживает кириллицу. Подходит только для базовых проектов.
- Comodo EssentialSSL. Практически полный аналог Comodo PositiveSSL с длинным ключом шифрования (до 2048 бит) и печатью сертификации Comodo. Подходит только для базовых проектов.
 |  |
На начальном этапе мы рекомендуем установить сертификат GlobalSign DomainSSL от Reg.ru. Если вы клиент нашего хостинга и покупали доменное имя через WebCanape, то сертификат дается на первый год в подарок, далее его продление будет стоить около 2500 руб. в год. Плюс переустановка на хостинг — 3000 руб. Однако этот сертификат не работает с кириллическими доменами и не защищает домены третьего уровня.